國泰日航資料外洩|訂位服務供應商遭入侵 馬航同中招
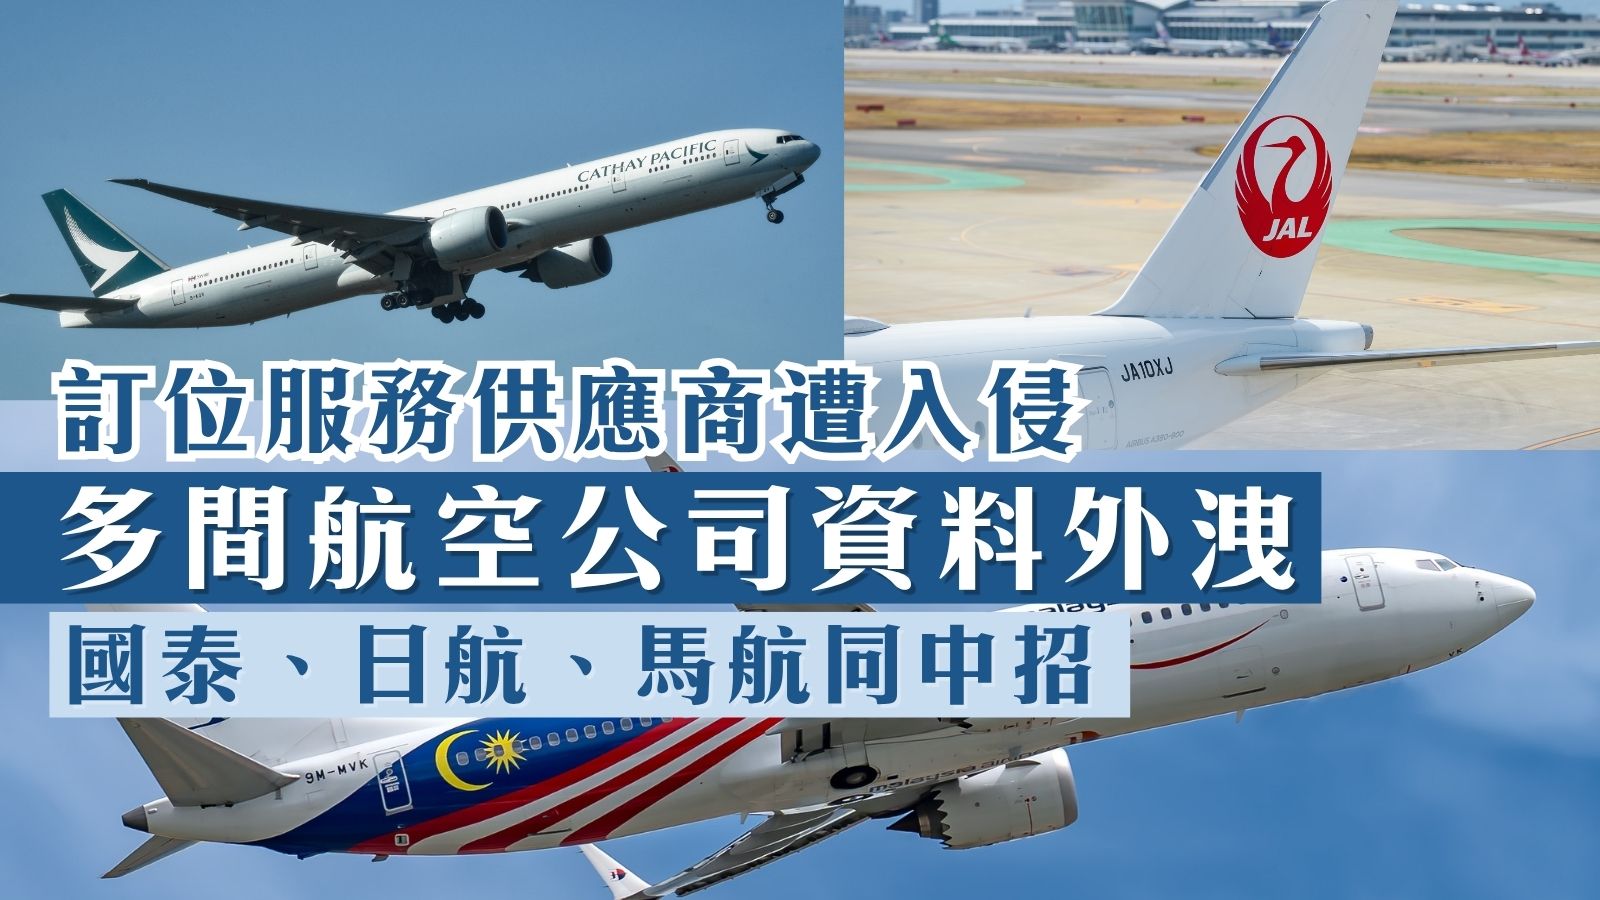
國泰航空及日本航空先後披露客戶資料可能外洩後,馬來西亞航空亦於 11 月 1 日證實,部分客戶資料可能因第三方訂位服務供應商遭未授權存取而受影響。事件涉及多家航空公司共用的訂位服務供應商 Amadeus,國泰約 5.3 萬宗訂位紀錄及日航約 9.2 萬名客戶的資料可能受波及,馬航則未公布具體受影響人數。
國泰航空表示,接獲第三方旅遊科技供應商 Amadeus IT Group 通報,指有未獲授權人士使用系統帳戶的登入憑證,擅自存取系統內的旅遊訂位資料,當中包括與國泰相關的訂位紀錄。
根據供應商通報,未獲授權存取發生於 2023 年 8 月至 2026 年 9 月期間,涉及約 53,000 宗國泰預訂資料,主要包括預訂參考編號、乘客姓名及航班資料。少部分個案亦可能涉及聯絡電郵、電話、旅遊證件資料及飛行常客計劃號碼等額外個人資料。
國泰表示,目前未有證據顯示財務或付款相關資料遭不當存取,集團本身的系統及營運亦未受影響。公司已通知有關當局,正分析供應商提供的資料,待確認詳情後,將個別聯絡受影響顧客。日本航空亦披露,約 92,000 名客戶的資料可能受事件影響。
馬航稱內部系統未有被入侵
繼國泰及日航後,馬航於 11 月 1 日表示,部分客戶資料可能在同一宗事件中外洩,涉及 2023 年 8 月至 2026 年 9 月期間,透過相關訂位系統處理的資料。
馬航未有透露具體受影響客戶人數,但強調公司本身的資訊系統並未遭到入侵,暫時亦未有證據顯示客戶金融資料曾被不法存取。公司正與 Amadeus 及相關單位合作調查,評估事件的實際影響。另外,韓亞航空、全日空、大韓航空及日本 Star Flyer 等航空公司亦同樣受事件波及。
事故涉及共用供應商
今次事件涉及航空公司使用的第三方訂位服務,而非國泰或馬航本身的內部系統遭入侵。供應商的系統被未獲授權人士存取,令多家航空公司的客戶資料同時面臨外洩風險。
Amadeus 表示,已知悉旅遊訂位資訊顯示系統存在資訊安全漏洞,但未有交代整體受影響客戶數目。據國泰引述供應商通報,Amadeus 已採取應對行動,包括重設密碼,以及加強系統監察及偵測能力,目前未發現證據顯示受影響資料遭不當使用。
馬航提醒客戶,對可疑或非預期收到的通訊保持警覺,尤其是要求提供個人或金融資料的訊息。由於事件涉及的資料可能包括乘客姓名、訂位編號及航班詳情,騙徒有機會利用相關資訊冒充航空公司人員,發出看似可信的訊息。乘客如接獲自稱航空公司的電話、電郵或短訊,應透過官方渠道核實,避免輕信訊息中的連結或資料要求。